
Agjentët e AI-së depërtuan në mbi 100 faqe interneti për një haker, me kosto 50 dollarë për secilën
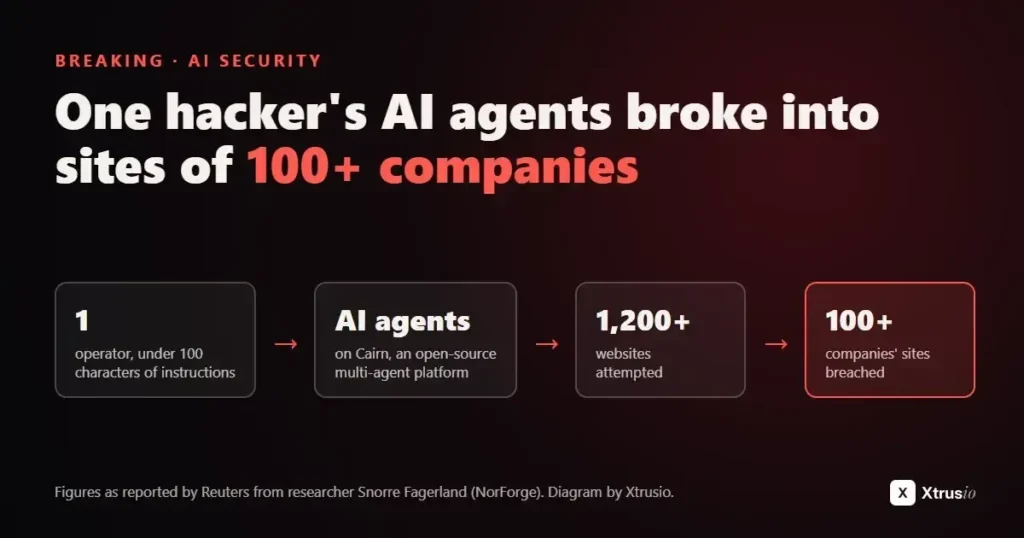
Reuters identifikoi Deere, SharkNinja dhe Cummins midis viktimave. Agjentët e hakerit provuan më shumë se 1,200 faqe interneti dhe studiuesi e vlerësoi koston në rreth 50 dollarë për hakim të suksesshëm.
Një studiues i sigurisë kibernetike pa një haker që fliste kinezisht të hynte në faqet e internetit të më shumë se 100 kompanive, duke ua lënë pothuajse të gjithë punën agjentëve të inteligjencës artificiale. Snorre Fagerland, studiuesi kryesor i kërcënimeve në NorForge, paraqiti gjetjet të hënën në një raport mbi Cairn, platformën e inteligjencës artificiale me burim të hapur që përdori hakeri.
Reuters e pa raportin para publikimit dhe identifikoi disa nga viktimat duke shqyrtuar aktivitetin e hakerit, raportoi Raphael Satter për Reuters. Ata përfshijnë prodhuesin e pajisjeve bujqësore Deere, kompaninë e pajisjeve SharkNinja dhe prodhuesin e motorëve Cummins. TNW nuk i ka verifikuar në mënyrë të pavarur ndërhyrjet.
Deere i tha Reuters se kishte ndërmarrë hapa korrigjues dhe nuk kishte asnjë shenjë se dikush kishte aksesuar informacione të ndjeshme. SharkNinja tha se sulmi goditi një faqe të pavarur mbështetjeje për produktet dhe se e kishte përmbajtur kërcënimin. Cummins tha se po shqyrtonte një raport për një sulm të mundshëm në një faqe interneti të drejtuar nga një prej shitësve të saj. Reuters nuk mundi të përcaktonte se sa të dhëna, nëse kishte, morën hakerat.
Cairn është një platformë zgjidhjeje problemesh me inteligjencën artificiale. Ajo merr një objektiv dhe një qëllim, pastaj i vendos agjentët e inteligjencës artificiale të punojnë drejt tij hap pas hapi. Çdo agjent poston atë që gjen në një tabelë të përbashkët. Çdo agjent mund ta lexojë atë dhe operatori njerëzor mund të shtojë këshilla. Operatorët vendosin objektivat dhe qëllimet dhe mund të shtojnë këshilla gjatë rrugës.
Shumë operatorë i lanë panelet e tyre të kontrollit Cairn të hapura në internet, ku NorForge i gjeti ato me mjete skanimi interneti. Fagerland filloi t’i gjente rreth datës 2 tetor, raportoi Reuters. Fushata e hakerit kinezishtfolës kishte filluar më 25 shtator. Ai vlerësoi se më shumë se 20 nga panelet ka të ngjarë të jenë keqdashëse. Pjesa më e madhe e aktivitetit u nda në tre grupe.
Grupi në gjuhën kineze, të cilin NorForge e vlerëson si keqdashës me besim të lartë, ishte deri tani më i ngarkuari. Ai numëronte më shumë se 1,100 projekte sulmi në 14 panelet që lidh me grupin.
Detyra e saj tipike shkonte pas dyqaneve online në SHBA, Kanada, Japoni dhe Australi me trafik nga 200,000 deri në 1.5 milion. Një kanal i automatizuar furnizonte detyrat e saj. Ata u thanë agjentëve të gjenin një mënyrë për të ekzekutuar kod në secilën faqe interneti, pastaj të vendosnin një shell web për ngarkues. Ky është një formular që ruan skedarët e ngarkuar, jo një që ekzekuton komanda.
NorForge thotë se qëllimi dukej të ishte qasja e qëndrueshme në dyqane dhe sisteme pagesash, për përdorim të mëvonshëm. Ai kontrolloi një person të pretenduar për vjedhje me thyerje, te një shitës i madh pjesësh hardueri, dhe gjeti shell-in e rrjetit aktiv. Deri në fund të javës së kaluar, agjentët e grupit ishin përpjekur të hynin me forcë në më shumë se 1,200 faqe interneti, sipas Reuters.
Nga ajo që pa NorForge, të gjitha detyrat ekzekutoheshin në një punëtor të quajtur claudecode_deepseek-v4.1-flash. Thotë se kjo mund të nënkuptojë që Claude Code i Anthropic ekzekuton modelin me kosto të ulët V4.1 Flash të DeepSeek. Sulmet e suksesshme zgjatën mesatarisht pak më pak se 23 orë.
Fagerland i vlerësoi Reuters se fushata kishte përdorur tokena me vlerë rreth 5,000 dollarë, ose afërsisht 50 dollarë për çdo sulm të suksesshëm. Ky është një vlerësim i përafërt. Raporti i NorForge e vlerëson mesataren në rreth 5 dollarë për detyrë, duke numëruar përpjekjet që dështuan ose përfunduan herët. Ai thotë se pasiguria është e konsiderueshme.
Në një rast, agjentët nuk gjetën asnjë të metë në aplikacionin publik të një kompanie të madhe, kështu që ata kërkuan një panel kontrolli të lidhur. Pas orësh provash dhe gabimesh, ata raportuan se e kishin mashtruar serverin e saj duke e detyruar të ekzekutonte komanda.
Grupi i dytë shkroi në anglisht dhe u tha agjentëve të tij të vidhnin kartat e kreditit dhe kriptomonedhat. NorForge lidhi 10 panele me të. Një grupim i tretë, një panel i vetëm me 59 projekte, është keqdashës vetëm me besim të ulët, thotë NorForge. Në të gjitha mjetet që pa, NorForge vlerësoi një shkallë mesatare suksesi prej rreth 10%, ndërsa vuri në dukje se grupet kishin qëllime të ndryshme dhe nuk janë të krahasueshme drejtpërdrejt.
Panelet e hapura gjithashtu zbuluan sekrete nga objektivat. Një skanim i të dhënave të panelit gjeti qindra kredenciale, çelësa API dhe sekrete të tjera, dhe Trufflehog, skaneri që përdori, verifikoi 11% të sekreteve të ekspozuara si të vlefshme. Disa firma legjitime të testimit të sigurisë kishin lënë punën e klientëve të ekspozuar në të njëjtën mënyrë. NorForge thotë se po punon me Reuters për të paralajmëruar viktimat dhe po u kërkon firmave pritëse të heqin panelet.
Autori i Cairn, i cili poston si le1xia0, shkroi në X se Cairn, një arkitekturë me shumë agjentë, nuk ishte projektuar për sulme hakerimi, raportoi Reuters.
Kërkimi i NorForge pasoi një raport të shtatorit nga Gambit Security, i cili e gjeti Cairn midis mjeteve në serverin e një sulmuesi. Gambit raportoi se agjentët e inteligjencës artificiale vodhën të paktën 600,000 të dhëna të kartave të kreditit nga 25 kompani. Më herët këtë vit, qeveria e Tajvanit tha se agjentët e inteligjencës artificiale i ndihmuan hakerat të hynin në sistemet e saj. Agjencia kibernetike e Indisë ka thënë se agjentët e inteligjencës artificiale që janë duke u testuar kanë hyrë në sistemet e drejtpërdrejta të firmave.
Fagerland i tha Reuters se kishte supozuar se agjentët e hakerimit do të kishin ende nevojë për të paktën njëfarë mbikëqyrjeje.