
Dobësi kritike në PHP prekin miliona faqe interneti
Qeveritë dhe agjencitë ndërkombëtare u kanë kërkuar faqeve të internetit të adresojnë dy të meta kritike të sigurisë kibernetike në një gjuhë programimi që fuqizon pjesën më të madhe të internetit.
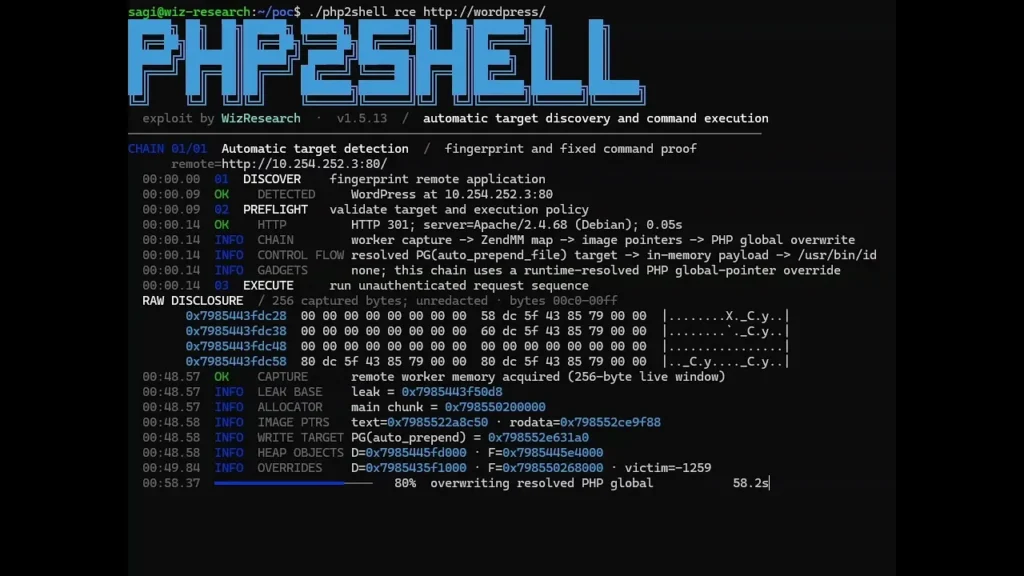
Dobësitë u gjetën brenda gjuhës së programimit PHP, me një rregullim të lëshuar të mërkurën pasdite.
Agjenci të shumta të sigurisë kibernetike u kanë kërkuar organizatave që nuk janë në gjendje të zbatojnë rregullimet në kohë, të marrin në konsideratë mbylljen e faqeve të tyre të internetit, duke i lënë organe të tilla si qeveria finlandeze, këshilli i Edinburgut dhe BBC të heqin faqet nga funksioni.
Të metat u zbuluan nga IA, me firmën e sigurisë kibernetike Wiz që tha se ato ishin “dobësitë më të rënda të zbuluara ndonjëherë” nga teknologjia, e cila po riformëson peizazhin kibernetik.
Finlanda ka mbyllur përkohësisht shërbimet publike të internetit të qeverisë, ndërsa agjencia holandeze e sigurisë kibernetike tha se po e hiqte faqen e saj të internetit nga funksioni për shkak të dobësive.
Agjencia e Sigurisë Kombëtare e SHBA-së lëshoi këshilla të ngjashme për X për organizatat që t’i çaktivizojnë sistemet e tyre nëse nuk ishin në gjendje të përditësoheshin me rregullimin.
“Këto dobësi shpesh ofrojnë një rrugë të drejtpërdrejtë për në sistemin e skedarëve ose bazën e të dhënave të serverit”, shkroi ajo.
Ndërkohë, Shtëpia e Bardhë tha se agjencitë federale po punonin me laboratorët kryesorë të inteligjencës artificiale për të përshpejtuar një zgjidhje për problemin.
Dhe në një postim në X, Kryeministri i Japonisë Sanae Takaichi u bëri thirrje njerëzve të kontrollojnë nëse faqet e tyre të internetit të disponueshme publikisht funksionojnë në PHP.
Fondacioni Wikimedia, i cili drejton enciklopedinë online Wikipedia, tha se po adresonte dobësitë e sigurisë.
“Ne kemi çaktivizuar një numër sistemesh të tjera si masë paraprake derisa ato të mund të riparohen në mënyrë të sigurt”, tha ajo.
Kjo bëri që disa njerëz të mos ishin në gjendje të hynin në disa pjesë të Wikipedia-s të mërkurën.
Uebsajti i këshillit të Edinburgut është bërë gjithashtu i paarritshëm, si dhe faqet online të disa programeve të BBC-së, përfshirë Doctor Who dhe The Traitors.
Ata nuk kanë konfirmuar një lidhje me PHP – BBC News i është drejtuar atyre për koment.
Uebfaqe të tjera, përfshirë platformën e artit DeviantArt, kanë thënë se janë ” përkohësisht jashtë funksionit për mirëmbajtje ” pa specifikuar arsyen.
Dobësitë u zbuluan nga studiuesit e sigurisë kibernetike në firmat Calif and Wiz.
Kalifornia, së bashku me PHP Foundation, ishin pjesë e një programi të nisur nga OpenAI të quajtur Patch the Planet.
Përmes atij programi, atyre iu dha qasje në mjetet e përparuara të inteligjencës artificiale të kompanisë së inteligjencës artificiale për të gjetur dhe rregulluar të metat në gjuhën e zhvillimit të uebit.
OpenAI tha në një postim në blog se zbulimi ishte “një nga problemet më me ndikim të sigurisë në kujtesën e kohëve të fundit”. Shtoi se një studiues i brendshëm në kompani e kishte zbuluar gjithashtu problemin afërsisht në të njëjtën kohë me firmat e tjera.
Të metat kishin mbetur të pazbuluara për më shumë se një dekadë. Deri në gusht, pas disa javësh përdorimi të mjeteve të përparuara të inteligjencës artificiale, ato u zbuluan.
“Modelet Frontier ishin kritike për ta bërë këtë proces praktik, duke na mundësuar të zhvillonim dhe përshtatnim shfrytëzimet funksionale në aplikacione të shumta brenda orësh”, tha Wiz në një postim në blog.
Është vlerësuar se “afërsisht 70%” e internetit është prekur, megjithëse BBC nuk është në gjendje ta verifikojë këtë shifër.
Ndërsa PHP Foundation kishte ndërmend ta publikonte zbulimin e tij më vonë këtë muaj së bashku me një zgjidhje të plotë për problemin, i cili zakonisht quhet nga zhvilluesit e softuerëve si një “arnim”, detajet e defektit u zbuluan në mediat sociale të martën.
Kjo e detyroi Fondacionin PHP të nxitonte të njoftonte për dobësinë dhe shkallën e saj të madhe.
Instituti Kombëtar i Holandës për Shëndetin Publik dhe Mjedisin, një agjenci e qeverisë holandeze, ka mbyllur faqen e saj të internetit.
Në mënyrë të ngjashme, faqja e internetit e Tweede Kamer, dhomës së ulët të parlamentit të vendit, është bërë e paarritshme.
Qendra Kombëtare e Sigurisë Kibernetike (NCSC) e Mbretërisë së Bashkuar, si dhe homologët e saj në BE dhe Australi, u kanë bërë thirrje atyre që përdorin PHP të zbatojnë rregullimet.
“Kur ndreqja e menjëhershme nuk është e realizueshme, organizatat duhet të marrin në konsideratë çaktivizimin e sistemit derisa të mund të zbutet plotësisht”, tha NCSC në një shënim.
Zyra kombëtare e sigurisë kibernetike e Japonisë dhe zyrtarët e sigurisë kibernetike të BE-së kanë lëshuar një paralajmërim të ngjashëm.
“PHP është kudo. Ai fuqizon në heshtje faqet e WordPress, Drupal, Joomla dhe Magento, platformat e hostimit të përbashkët, panelet e kontrollit dhe një sasi të madhe softuerësh që as nuk reklamojnë se përdorin PHP nën kapuç”, tha kompania e sigurisë kibernetike Huntress.
Eksperti i sigurisë kibernetike Don Smith, nga Njësia Kundër Kërcënimeve të Sophos, i tha BBC-së se kjo “ka të ngjarë të jetë një objektiv prioritar” për hakerat.
Sfida e menjëhershme nuk ishte thjesht instalimi i një patch-i për të zgjidhur problemin, por gjetja dhe menaxhimi i çdo instance ku PHP po ekzekutohej, tha ai.
“Përdorimi i PHP është i përhapur, ai mund të qëndrojë nën faqet publike të internetit, sistemet e menaxhimit të përmbajtjes, platformat e hostimit dhe produktet e palëve të treta, ndonjëherë pa qenë aspak i dukshëm për organizatën që e përdor atë”, tha ai.
Ai tha se ishte thelbësore që organizatat të kërkonin shenja se një sulmues “mund të ketë fituar tashmë një pikëmbështetje”.
Ekipi i Reagimit ndaj Emergjencave Kompjuterike i Bashkimit Evropian (CERT-EU) tha se pikët e rrezikut të dhëna dobësive “tregojnë potencialin për ekzekutim të paautorizuar të kodit në distancë”.
Një sulm i tillë kibernetik mund t’u lejojë hakerëve të instalojnë programe keqdashëse dhe të rrëzojnë faqet e internetit.
Dane Knecht, drejtor i teknologjisë në firmën e infrastrukturës së internetit Cloudflare, tha se “po shihte sulme të hershme në zhvillim dhe po përditësonte masat zbutëse ndërsa shfaqeshin vektorë të rinj”.
NCSC tha se pasi organizatat të kenë instaluar përditësimin, ato duhet të “monitorojnë vazhdimisht për përditësime sigurie nga shitësit e softuerëve të palëve të treta, duke përfshirë pajisjet dhe shërbimet që mund të përfshijnë PHP”.
Ende nuk është e qartë se cilat versione të gjuhës së programimit janë prekur, por CERT-EU tha se kjo mund të ndikojë në të gjitha versionet e saj që datojnë që nga PHP 5 e tutje – e cila u lançua në vitin 2004.
Fondacioni PHP e ka lëshuar përditësimin vetëm për versionet më të fundit – megjithatë, njerëzit që përdorin PHP 8.1 ose më të vjetër po nxiten ta përditësojnë.
PHP u krijua për zhvillimin e faqeve të internetit. Përdoret në servera për të zbatuar atë që shihni kur vizitoni faqet e internetit.
Jo të gjitha faqet e internetit e përdorin atë, por megjithatë ai fuqizon një pjesë të madhe të internetit.