
Grok zbulon mijëra informacione sekrete të përdoruesve
Grok Build, agjenti i kodimit të vibe-ve nga SpaceXSI, po rrjedh të dhëna disa prej të cilave informacione biznesi pronësore dhe sekrete të tjera të ndjeshme – nga mijëra përdorues të tij, përfshirë të njëjtën kompani në pronësi të Elon Musk që ofron platformën, tregon një studim i ri.
Informacioni zbulohet përmes lidhjeve që u lejojnë përdoruesve të Grok Build të ndajnë aplikacionet e tyre me të tjerët. Grok ndërmerr hapa për të rastësuar URL-të në mënyrë që vetëm njerëzit që e dinë URL-në e saktë të mund të hyjnë në të dhënat e ruajtura atje. Megjithatë, një vendim i projektimit nga zhvilluesit e platformës e prish plotësisht këtë objektiv dhe i bën të mundur kujtdo të numërojë mijëra projekte Grok Build të gjalla. Përveç rasteve të rralla, klikimi i këtyre lidhjeve hap aplikacionin dhe zbulon të gjitha të dhënat e shoqëruara me të.
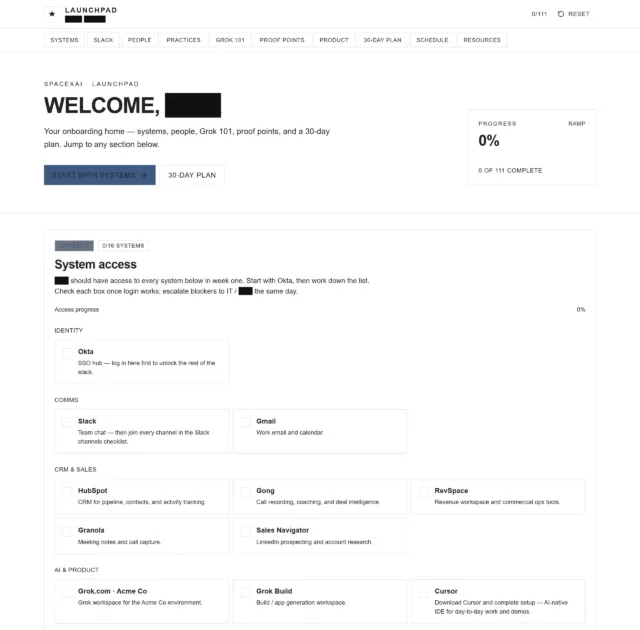
Një hulumtim nga firma e sigurisë Claroc tregon se të dhënat e ekspozuara përfshijnë gjëra të tilla si plane biznesi të brendshme, propozime reklamash, rezultate të ekzaminimeve mjekësore, lista kontrolli nga një linjë anijesh të famshme, si dhe emra punonjësish dhe numra identifikimi. Ironikisht, disa nga të dhënat e ndjeshme vijnë nga dy duzina aplikacionesh të ndërtuara nga vetë SpaceXSI (emri i SpaceX dhe xAI, të cilat tani janë bashkuar). Një mostër e vogël e dokumenteve të zbuluara në aplikacionet SpaceXSI – Claroc gjeti 24 prej tyre – përfshin një plan integrimi, të shënuar si konfidencial, për një anëtar të ri të ekipit të shitjeve të ndërmarrjeve të SpaceXSI, një hartë të territorit të shitjeve me 594 llogari, adresa të sistemit të brendshëm për mjetet e ekipit të shitjeve dhe propozime reklamimi.
“Ne u tronditëm”, tha Claroc në një postim të martën. “Kompania që prodhon Grok kishte materialin e saj të brendshëm të hapur për këdo që mbante lidhjen, dhe neve nuk na ishte dhënë kurrë. Nëse ekipi i shitjeve do të kishte blerë një mjet për këtë, ai do të ishte vendosur pas hyrjes në kompani, i hapur vetëm për ekipin. I ndërtuar me inteligjencë artificiale, u vu në dispozicion të kujtdo që kishte lidhjen.”
Claroc njoftoi SpaceXSI për rrjedhjen e informacionit mbi privatësinë të dielën. Kur askush nuk u përgjigj, një zyrtar i Claroc iu drejtua X për të etiketuar si Musk ashtu edhe menaxherin e Grok, Matt Palmer, në lidhje me kërcënimin. Në kohën kur ky postim u publikua, pothuajse të gjitha të dhënat mbetën të disponueshme me një përjashtim të dukshëm: përmbajtjen nga 24 aplikacionet e SpaceXSI. Të gjitha po e ekspozonin informacionin të hënën në mbrëmje. SpaceXSI filloi të hiqte lidhjet brenda pak orësh pasi Ars dërgoi një email me pyetje për këtë artikull. Në kohën kur ky postim u publikua, lidhjet për të gjitha 24 aplikacionet kthyen një gabim “aplikacioni nuk u gjet”.
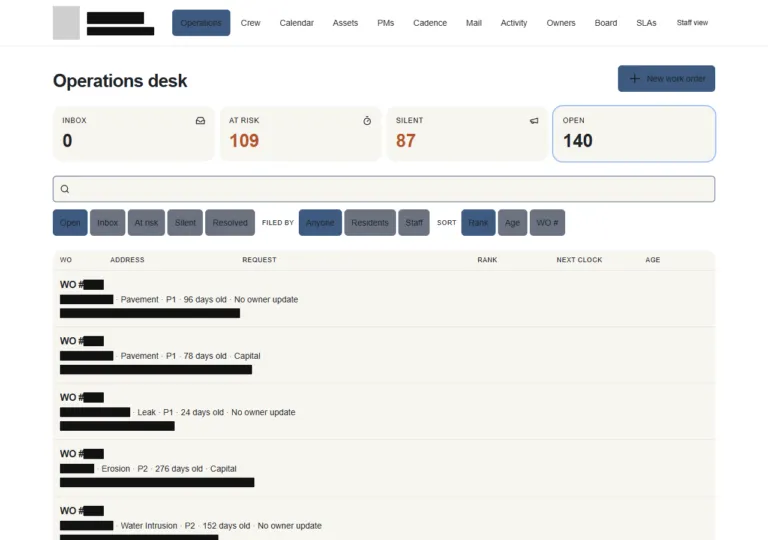
Claroc gjeti të dhëna të ndjeshme që i përkisnin përdoruesve të tjerë të Grok Build, disa prej të cilëve punonin për kompanitë Fortune 500 dhe një kontraktor mbrojtjeje. Disa nga organizatat dhe të dhënat e prekura të zbuluara përfshijnë:
Një kompani ndërtimi peruane: tabelë kontrolli e shëndetit në punë me 3,784 ekzaminime mjekësore të punëtorëve
Tesla: tabela e rezultateve të qendrës së shërbimit emëron 22 teknikë me status produktiviteti dhe bonusi
Një kontraktor inxhinierik anijesh i Marinës Amerikane: një listë prej 108 personash në një kontratë mbështetjeje logjistike të Marinës
Një kompani kryesore luksoze për kroçera: një listë kontrolli për një linjë të famshme kroçerash që rendit ekuipazhin me emrin e plotë dhe ID-në e punonjësit
Një kompani kujdesi shëndetësor: aplikacion për stafin e spitalit me një listë prej rreth 3,565 punonjësish me emër dhe identifikim
Një kompani amerikane shërbimesh IT: një propozim konfidencial për një klient të madh me pakicë me listën e materialeve të pajisjeve
Një grup norvegjezo-finlandez i hapësirës ajrore dhe mbrojtjes: tabela e ngarkimit dhe procedura e ngarkimit për një ndërtesë eksplozivësh në një uzinë amerikane, plus matrica e saj e trajnimit HSE
Një kompani amerikane për ndërtimin e shtëpive: fletë shitjesh me rreth 583 blerës potencialë shtëpish, buxhete dhe shënime financimi
Një kompani malajziane holding: monitorimi i projektit për 37 zhvillime me shifra fitimi dhe shitjesh
Një kompani transporti automjetesh: tavolinë kuotash me rreth 4,000 porosi transporti automjetesh, çmime dhe marzhe
Një shërbim i kolokacionit dhe hostimit të një qendre të dhënash në SHBA: propozim konfidencial për tranzit IP për një operator evropian
Asaf Aprozper, bashkëthemeluesi dhe drejtori teknologjik i Claroc, tha se është në proces të njoftimit të kompanive. Pasi foli me CISO-n e kompanisë luksoze të kroçerave, ajo “thirri të gjithë ekipin e tyre të sigurisë sapo ndamë gjetjet dhe tashmë po punojmë për të përmbajtur ekspozimin ndaj Grok”.
Ndarja e lidhjeve për Grok Build ka për qëllim të thjeshtojë procesin e zhvillimit dhe vendosjes së aplikacioneve. Një përdorues mund të fusë fjalim ose tekst dhe të ketë një aplikacion funksional gati për testim të brendshëm brenda disa minutash. Lidhjet janë krijuar për t’u dhënë zhvilluesve një mënyrë për ta paraqitur aplikacionin shpejt para përdoruesve të autorizuar. Pjesa shumë e majtë e URL-ve përmban dy ose më shumë “fjalë me zare”, që do të thotë fraza të gjeneruara rastësisht, të tilla si “tregtarë shasie që dështojnë”, megjithëse përdoruesit mund t’i modifikojnë ato. Pjesa më e djathtë e lidhjes është grok.me. URL-ja për një plan fushate reklamash X ishte: https://cinder-crane-sand-frost.grok.me.
Skema synon të parandalojë që lidhjet të jenë të lehta për t’u hamendësuar. Kur bëhet siç duhet, një frazë që përbëhet nga tre fjalë të thjeshta ka afërsisht 38 bit entropie, që arrijnë në miliarda kombinime të mundshme. Ideja – e quajtur ndonjëherë kontroll i aksesit i bazuar në aftësi – është se zotërimi i URL-së shërben si autorizim për burimet që qëndrojnë pas saj. Google e ka përdorur prej kohësh këtë teknikë për t’i bërë URL-të të lehta për t’u ndarë, por të vështira për t’u hamendësuar. Një ndarje URL-je në atë platformë mund të duket si: https://docs.google.com/document/d/1BxiMVs0XRA5nFMdKvBdBZjgmUUqptlbs74OgvE2upms/edit
Ekziston një defekt fatal në mënyrën se si SpaceXSI e ka zbatuar mekanizmin. Në vend që të jetë në të djathtë të domenit – siç është rasti me lidhjet e Google – rastësia për lidhjet e Grok Build është pozicionuar në të majtë të tij. Kjo lejon që lidhjet të numërohen lehtësisht duke përdorur shërbime pasive DNS. Këto shërbime monitorojnë serverat qendrorë të kërkimit DNS. Kur një kërkim në server kërkon adresën IP të një URL-je të paparë më parë, transaksioni kapet në një bazë të dhënash të kërkueshme publikisht. Nëse Grok do të kishte ndjekur qasjen e Google, lidhjet do të kishin qenë të padukshme për kërkuesit pasivë DNS. Muse, agjenti Meta që CEO Mark Zuckerberg tha se ishte ndërtuar nga themelet për siguri, kohët e fundit pezulloi një funksion të ndarjes së lidhjeve pasi u zbulua se edhe ai po rrjedhte të dhëna të ndjeshme .
Aprozper tha se një kërkim pasiv DNS ktheu 43,601 lidhje që mbaronin me grok.me. Prej tyre, më shumë se 35,000, ose gati 95 përqind, ishin publike, që do të thotë se klikimi në lidhje hapte aplikacionin përkatës dhe të gjitha të dhënat e ruajtura në të. Ai tha se testet që kreu gjatë javës së kaluar treguan se, si parazgjedhje, Grok i vendos lidhjet te “Kushdo që ka lidhjen”. Përdoruesit kanë mundësinë të ndryshojnë cilësimin në “përdorues të ftuar” ose “vetëm ju”.
Një përfaqësues i Cursor, shërbimit të kodimit me inteligjencë artificiale që SpaceXSI bleu së fundmi, tha në një email se Grok Build “aplikacionet janë private si parazgjedhje dhe asgjë nuk bëhet publike përveç nëse krijuesi zgjedh ta ndajë atë”. Përfaqësuesi tha se agjentët konkurrues të kodimit nga ChatGPT, Lovable dhe Bolt gjithashtu u japin përdoruesve mundësinë për të gjeneruar lidhje të ndashme.
Testet e Aprozper-it bien ndesh me deklaratën e përfaqësuesit. Në të gjitha rastet, Grok Build u kërkonte përdoruesve të ndryshonin këdo që kishte lidhjen për në njërën nga dy opsionet e tjera.
Deklarata e Cursor-it në lidhje me platformat e tjera të kodimit të IA-së është e saktë. Aprozper tha se ndërtuesit e aplikacioneve, duke përfshirë Lovable, Bolt dhe Replit, “gjithashtu i japin çdo aplikacioni adresën e vet të internetit, kështu që të njëjtat të dhëna DNS i ekspozojnë edhe ato. Megjithatë, në Grok gjetëm të dhënat më të ndjeshme të kompanisë deri më tani”. Kjo do të thotë që njerëzit që përdorin këto platforma të tjera janë gjithashtu në rrezik të ekspozojnë të dhëna të ndjeshme përmes lidhjeve të përbashkëta. Është interesante se platformat e IA-së që ndjekin praktikën e saktë të lidhjeve të ndarjes përfshijnë artefaktet e publikuara të Claude (claude.ai/public/artifacts/), bisedat e përbashkëta të ChatGPT (chatgpt.com/share/) dhe Gemini (gemini.google.com/share/). Për të tre, rastësia sekrete është në shteg, kështu që DNS nuk e sheh kurrë atë.
Përfaqësuesi nuk iu përgjigj pyetjeve pasuese, duke përfshirë nëse SpaceXSI e kishte ekspozuar qëllimisht informacionin e brendshëm pronësor, pse kompania i hoqi të dhënat pasi Ars pyeti për këtë dhe nëse planifikonte të njoftonte klientët që gjithashtu kishin ekspozuar lloje të ngjashme informacioni. Kushdo që përdor lidhje të ndashme me Grok Build duhet të zgjedhë opsionin “fto të tjerët” përveç nëse ka ndërmend ta bëjë një aplikacion të disponueshëm gjerësisht.