
Një shkelje e sigurisë në Pentagon ekspozon të dhënat e 3 milionë ushtarakëve
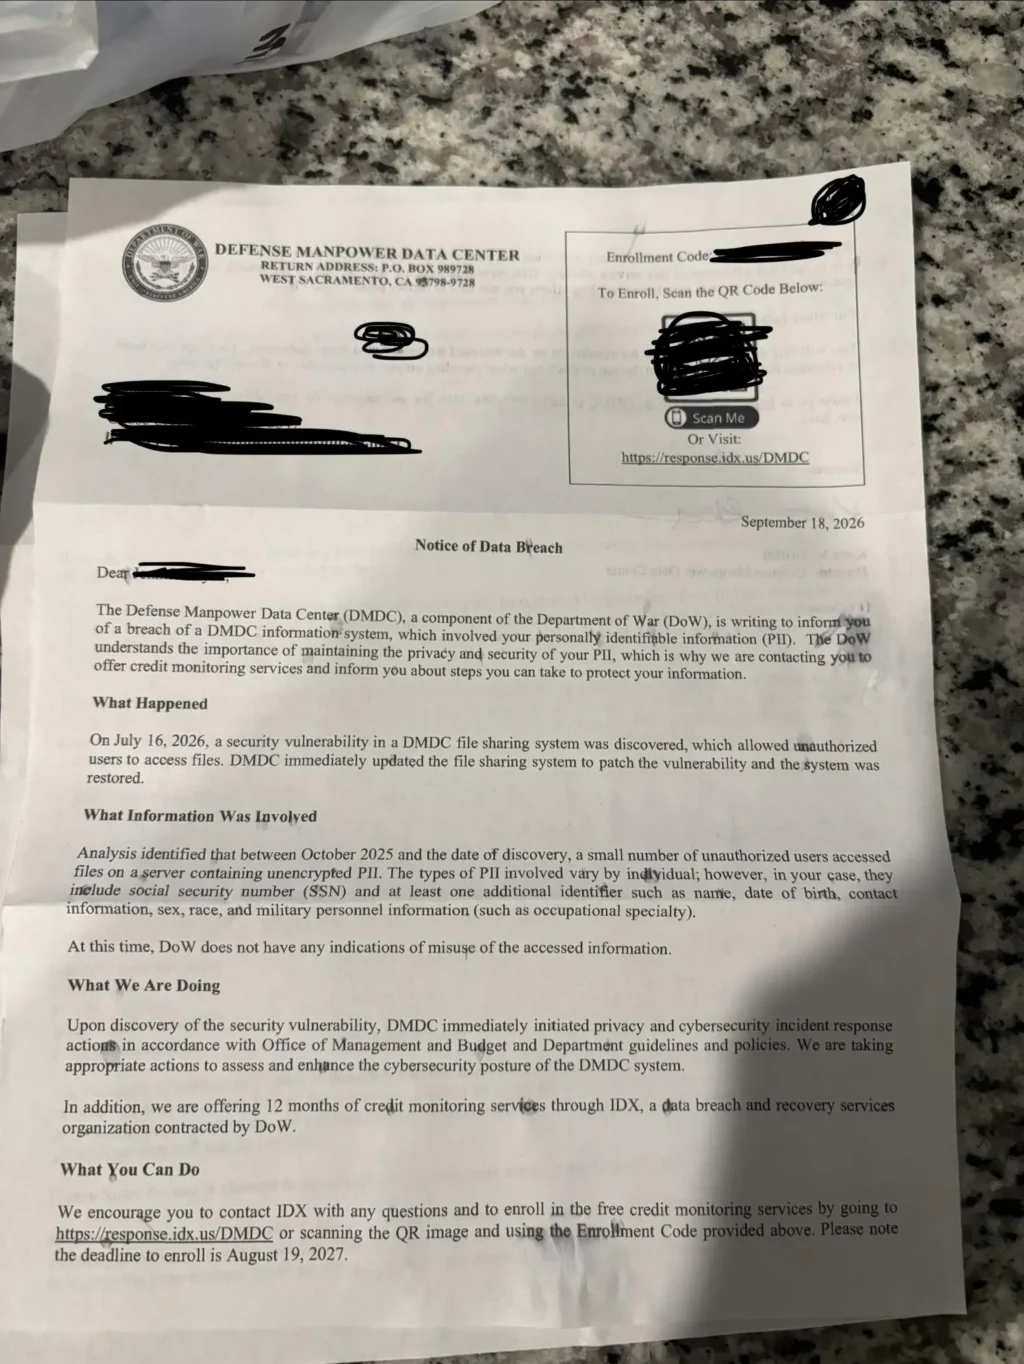
Një agjenci personeli e Pentagonit zbuloi të dhënat e 3 milionë njerëzve pasi sulmuesit hynë në një server për ndarjen e skedarëve për rreth nëntë muaj.
Qendra e të Dhënave të Fuqisë Punëtore të Mbrojtjes së SHBA-së (DMDC), e cila mban të dhëna të personelit për Departamentin e Mbrojtjes, po njofton njerëzit se informacioni i tyre personal është ekspozuar në një shkelje të të dhënave. Sipas agjencisë, përdorues të paautorizuar kanë hyrë në një nga serverat e saj të ndarjes së skedarëve për afërsisht nëntë muaj.
Shkelja prek 2.76 milionë njerëz të gjallë dhe 294,000 individë të vdekur, sipas një zyrtari të Departamentit të Luftës. DMDC mbajti të paktën 60 milionë të dhëna në vitin fiskal 2024, që mbulonin personelin ushtarak dhe civil, kontraktorët, anëtarët e familjes, pensionistët dhe veteranët.
“Pentagoni ka konfirmuar se shkelja prek 2.76 milionë “individë të gjallë”, një kategori që potencialisht përfshin personelin aktual dhe të mëparshëm të mbrojtjes ose personat në varësi të tyre, dhe 294,000 “individë të vdekur”, tha një zyrtar i Departamentit të Mbrojtjes për CNN të hënën, tre ditë pasi u publikua kjo histori.” deklaron CNN.
Qendra e të Dhënave të Fuqisë Punëtore të Mbrojtjes (DMDC) ka njoftuar individët se një dobësi sigurie ka ekspozuar informacione personale të ruajtura në një nga sistemet e saj të ndarjes së skedarëve.
Dobësia u zbulua më 16 korrik 2026 dhe zyra amerikane e riparoi shpejt sistemin dhe e rivendosi atë. Një hetim zbuloi se një numër i vogël përdoruesish të paautorizuar kishin aksesuar skedarë midis tetorit 2025 dhe datës së zbulimit. Skedarët përmbanin informacione personale të pakriptuara.
“Më 16 korrik 2026, u zbulua një dobësi sigurie në një sistem ndarjeje skedarësh të DMDC-së, e cila u lejonte përdoruesve të paautorizuar të hynin në skedarë. DMDC përditësoi menjëherë sistemin e ndarjes së skedarëve për të rregulluar dobësinë dhe sistemi u rivendos”, thuhet në një letër njoftimi për shkelje të të dhënave dërguar individëve të prekur. “Analiza identifikoi se midis tetorit 2025 dhe datës së zbulimit, një numër i vogël përdoruesish të paautorizuar hynë në skedarë në një server që përmbanin PII të pakriptuara. Llojet e PII të përfshira ndryshojnë sipas individit; megjithatë, në rastin tuaj, ato përfshijnë numrin e sigurimeve shoqërore (SSN) dhe të paktën një identifikues shtesë siç është emri, data e lindjes, informacioni i kontaktit, seksi, raca dhe informacioni i personelit ushtarak (siç është specialiteti profesional).”
Të dhënat e ekspozuara ndryshojnë sipas personit, por në këtë rast përfshinin numrat e Sigurimeve Shoqërore (SSN) dhe të paktën një identifikues tjetër, siç është emri, data e lindjes, të dhënat e kontaktit, seksi, raca ose informacioni i personelit ushtarak, duke përfshirë specialitetin profesional.
Pas zbulimit të dobësisë, Qendra e të Dhënave të Fuqisë Punëtore të Mbrojtjes (DMDC) nisi procesin e reagimit ndaj incidenteve të privatësisë dhe sigurisë kibernetike në përputhje me politikat dhe udhëzimet e qeverisë amerikane. Agjencia thotë se po vlerëson sistemin e prekur dhe po ndërmerr hapa për të përmirësuar sigurinë e tij.
DMDC ofron gjithashtu 12 muaj monitorim falas të kreditit përmes IDX, një kompani e specializuar në shërbimet e shkeljes së të dhënave dhe rikuperimit. Individët e prekur nga shkelja inkurajohen të kontaktojnë IDX për çdo pyetje dhe të regjistrohen në shërbim. Regjistrimi është i disponueshëm përmes faqes së internetit të dedikuar të IDX duke përdorur kodin e regjistrimit të dhënë në njoftim. Afati i fundit për t’u regjistruar është 19 gusht 2027. Monitorimi i kreditit ka për qëllim të ndihmojë individët e prekur të identifikojnë keqpërdorimin e mundshëm të informacionit të tyre personal pas shkeljes.
Aktualisht, asnjë grup i njohur i krimit kibernetik nuk e ka marrë përgjegjësinë për sulmin.
DMDC thotë se ka nisur veprime reagimi ndaj incidenteve të privatësisë dhe sigurisë kibernetike pasi ka gjetur dobësinë.